Operação em 4 estados prende quadrilha por invasão a banco após hack de celular
Operação Chave Mestra prende cinco suspeitos que usavam fraudes telefônicas para acessar sistemas bancários no RS e outros estados.
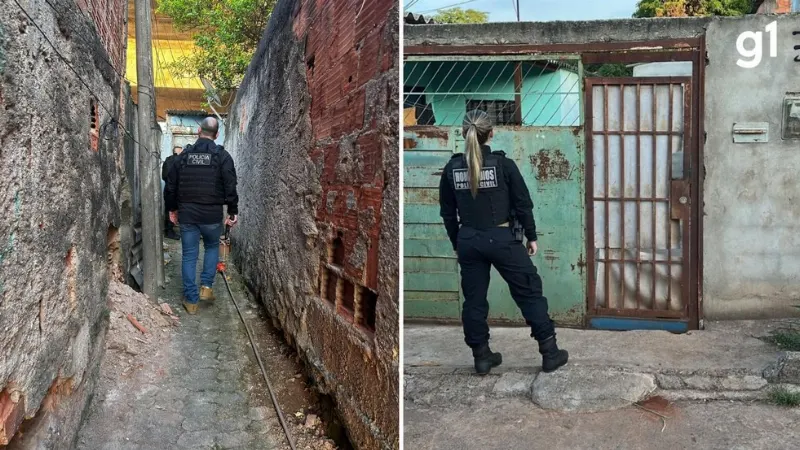
A Polícia Civil deflagrou nesta quarta-feira (4) a Operação Chave Mestra para combater uma quadrilha suspeita de invadir sistemas bancários usando fraudes telefônicas. A ação ocorre simultaneamente em Goiás, Distrito Federal, Paraná, Rio de Janeiro e Rio Grande do Sul, onde a investigação começou.
Cinco pessoas foram presas até a última atualização. A operação tem o objetivo de cumprir 28 mandados judiciais, entre prisões, busca e apreensão, além do bloqueio de contas bancárias e criptoativos associados aos investigados.
Golpe começou com ataque ao celular de funcionário no RS
O caso foi descoberto após o funcionário de um banco de desenvolvimento no Rio Grande do Sul notar que sua linha telefônica havia parado de funcionar em dezembro de 2025. Os criminosos transferiram remotamente o número dele para outro chip sob seu controle, permitindo acesso aos códigos de verificação enviados via SMS.
Com o controle da linha telefônica, o grupo conseguiu redefinir a senha da conta corporativa do funcionário e obter acesso a e-mails e arquivos internos, incluindo documentos sobre a infraestrutura de tecnologia e segurança da instituição financeira.
Por meio de uma plataforma corporativa de mensagens, o invasor tentou solicitar privilégios para acessar os sistemas centrais do banco, contatando oito funcionários da área de tecnologia. Todas as solicitações foram negadas, e nenhuma movimentação financeira ocorreu durante o período de cerca de 48 horas em que a linha permaneceu comprometida.
Envolvimento de funcionário de operadora e movimentação financeira
Investigadores identificaram a participação de um empregado de uma operadora de telefonia na fraude, responsável pela troca do chip usado pelos criminosos. Entre dezembro de 2025 e janeiro de 2026, ele e um familiar receberam aproximadamente R$ 44,7 mil via transferências Pix.
A investigação também revelou que o grupo vendia serviços ilegais de manipulação de linhas telefônicas, acesso não autorizado a sistemas de operadora e exclusão clandestina de registros do Banco Nacional de Mandados de Prisão para dificultar a identificação dos envolvidos.
Para se ocultar, os criminosos usavam redes virtuais privadas (VPNs) estrangeiras e aparelhos com constantes trocas de chips. Um desses dispositivos esteve associado a cerca de 38 linhas telefônicas de titulares em diversos estados desde janeiro de 2025.
Montante e estrutura do grupo criminoso
A análise financeira identificou movimentações atípicas que totalizam mais de R$ 3,7 milhões, além de um depósito em criptoativos estimado em R$ 5 milhões. Segundo a polícia, o grupo se dividia em núcleos operacional, financeiro, o funcionário da operadora e outro que comprava informações para aplicar golpes, incluindo invasões a instituições financeiras.
As investigações continuam para localizar outros envolvidos e responsabilizar os autores das fraudes.
Veja também
Professora e colega fazem travessia a nado de 40 km entre Icaraí e Barra
Em Rio de Janeiro
Turista paulista morre a tiros na Via Dutra e golfinhos aparecem em Ilha Grande
Em Rio de Janeiro
Homem é preso no Rio após gravar vídeo com ameaça de granada a policiais
Em Rio de Janeiro
Dois homens armados assaltam clientes de quiosque na Barra da Tijuca
Em Rio de Janeiro
Operação no RJ mira funcionários da Light por desvio de mais de 2 km de cabos

Em Rio de Janeiro
Comentários
Entre na sua conta e seja o primeiro a comentar esta matéria.